En el mundo de la inteligencia artificial, la innovación avanza más rápido que la gobernanza.
Con la llegada de sistemas de agentes de IA, autónomos y la implementación de normativas como la Ley de IA de la Unión Europea, muchas organizaciones se preguntan: ¿cómo implementar estas tecnologías de manera que sean seguras, escalables y, sobre todo, legales? La respuesta se encuentra en una nueva disciplina operativa: AgentOps.
¿Qué es AgentOps?
AgentOps abarca el conjunto especializado de prácticas, herramientas, principios y procesos necesarios para construir, implantar, gestionar, operar y monitorear eficazmente aplicaciones construidas utilizando sistemas de agentes de IA autónomos o semiautónomos.
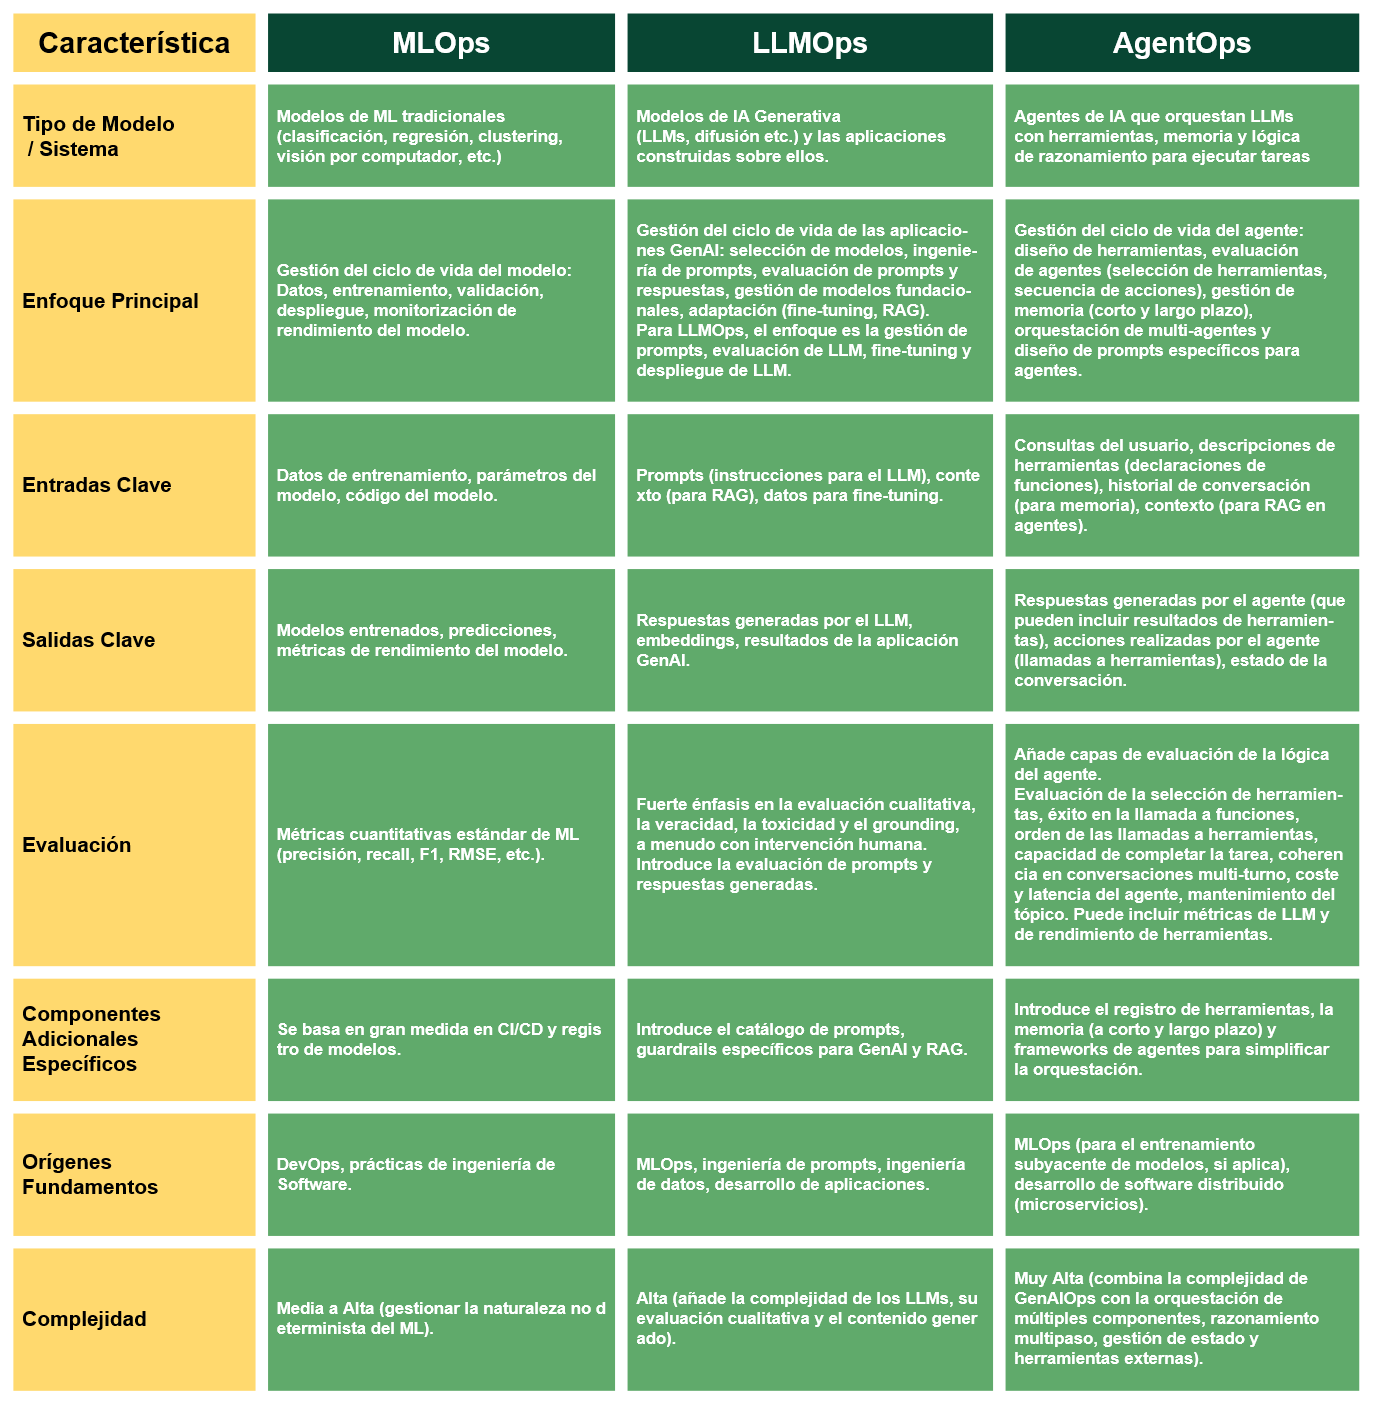
Si bien AgentOps se basa en conceptos de MLOps (Operaciones de Machine Learning) y LLMOps (Operaciones de Grandes Modelos de Lenguaje), su enfoque principal difiere significativamente:
– MLOps se enfoca principalmente en racionalizar y estandarizar el ciclo de vida de modelos individuales de machine learning, típicamente para tareas predictivas o analíticas.
– LLMOps por su parte, son prácticas para desplegar, monitorizar y mantener aplicaciones y modelos de IA Generativa en producción. LLMOps se enfoca específicamente en la operacionalización de Grandes Modelos de Lenguaje (LLMs).
– AgentOps se distingue por su enfoque particular en la gestión del desarrollo y la operación de sistemas de agentes interactivos y orientados a objetivos. Enfatiza la orquestación, el monitoreo y la seguridad de comportamientos autónomos, la fiabilidad en la ejecución coordinada de tareas, la gestión de interacciones entre agentes y la garantía de la seguridad y eficacia de sistemas de agentes complejos dentro de su entorno operativo.
A continuación se muestra una tabla comparativa entre MLOps, LLMOps y AgentOps, con sus diferencias clave:
Integrar AgentOps y la Ley de IA en la Gobernanza
La integración de AgentOps y la Ley de IA permite que los requisitos regulatorios se incorporen en el desarrollo y en el ciclo de vida de los agentes de IA. Para aquellos sistemas clasificados como de alto riesgo bajo la Ley de IA, AgentOps transforma los requisitos legales en puntos de control de ingeniería continuo. Esto no solo asegura cumplimiento, sino que mejora la transparencia de las acciones del agente mediante documentación clara y rastreos de auditoría sobre sus decisiones.
Mejores prácticas de AgentOps
Para implementar un marco sólido de AgentOps, se sugiere adoptar las siguientes mejores prácticas:
La gobernanza comienza en el diseño de la operabilidad y modularidad. Los sistemas deben ser modulares y concebidos con una observabilidad integral. Esto implica tener un panel de control en tiempo real que muestre las acciones de cada agente, las herramientas con las que interactúa y las decisiones que toma.
Se debe adoptar un ciclo ágil de desarrollo, despliegue y monitoreo iterativo. Esto permite realizar pruebas A/B de diferentes comportamientos de los agentes o implementar «modos sombra» (shadow mode), donde un nuevo agente opera en segundo plano para validar sus decisiones sin impactar al usuario final.
Más allá de las pruebas funcionales, es crucial realizar pruebas adversarias y validaciones exhaustivas: equipos especializados intentan activamente engañar a los agentes de IA para identificar vulnerabilidades antes de que lo haga un actor malicioso.
Es indispensable versionar cada componente: el código, los modelos, las configuraciones, los prompts e incluso los protocolos de comunicación entre agentes. Esto garantiza reproducibilidad y trazabilidad, permitiendo revertir cambios de forma segura.
Compliance-by-Design: La gobernanza, seguridad, ética y el cumplimiento deben estar integrados en la arquitectura desde el inicio del proceso. Esto implica evaluar y mitigar riesgos de forma continua a lo largo del ciclo de vida.
Los agentes autónomos, si no se monitorizan adecuadamente, pueden generar costos desorbitantes por llamadas a APIs. Un buen diseño de AgentOps incluye mecanismos para monitorear y limitar el consumo de recursos, evitando sorpresas en la factura.

Marco organizativo para el cumplimiento
El marco de la «Pirámide de Gobernanza de la Ley de IA» organiza las responsabilidades de cumplimiento en tres capas funcionales:
Capa de Orquestación
La alta dirección y los responsables de gobernanza definen la estrategia, asignan recursos y supervisan el cumplimiento global. Su objetivo es cerrar la brecha entre las prácticas de gobernanza existentes a nivel organizativo y el enfoque de «producto primero» que exige la Ley de IA.
Capa de Integración
Los equipos de arquitectura e ingeniería de datos traducen los requisitos legales en plantillas técnicas, componentes reutilizables y dashboards de monitoreo. Actúa como un «habilitador» y «multiplicador» al construir capacidades de plataforma (ej. versionado de conjuntos de datos, registro de auditorías) que agilizan el cumplimiento y proporcionan observabilidad a la Capa de Orquestación.
Capa de Ejecución
Compuesta por unidades de negocio y equipos de proyectos de IA, esta capa operacionaliza el cumplimiento ejecutando los requisitos de la Ley de IA a lo largo del ciclo de vida de ML. Es responsable de implementar controles, generar evidencia para las evaluaciones de conformidad y garantizar el cumplimiento continuo después de la implementación.
Este enfoque escalonado fomenta la colaboración multifuncional, proporciona una clara separación de responsabilidades y permite procesos de cumplimiento escalables, modulares y observables, adaptados a las obligaciones específicas de cada organización.
Desafíos en la operacionalización de la Ley de IA
La entrada en vigor del Reglamento de IA de la UE impone un marco exigente para el desarrollo y uso de sistemas inteligentes; sin embargo, su aplicación práctica en las organizaciones enfrenta retos técnicos, jurídicos y operativos:
Falta de pautas claras en los marcos de gobernanza existentes, que no siempre incorporan los requisitos específicos de la Ley de IA, lo que provoca iniciativas fragmentadas y la necesidad de coordinar técnicos, juristas y responsables de negocio.
Dificultad para traducir obligaciones legales en especificaciones técnicas concretas, agravada por la publicación tardía de normas armonizadas (previstas para mediados de 2026).
Incertidumbre sobre los perfiles profesionales y el orden de implementación de las diferentes responsabilidades: ¿qué equipos deben formarse primero? ¿Qué competencias son imprescindibles?
Herramientas de desarrollo para el cumplimiento
Las plataformas especializadas son cruciales para operacionalizar AgentOps y la Ley de IA.
Existen plataformas dedicadas al entrenamiento y ajuste de modelos, así como a su gestión desde la fase de experimentación hasta la producción. Estas soluciones son fundamentales para implementar AgentOps, ya que ofrecen un conjunto de herramientas que estandarizan procesos y automatizan la generación de evidencias de cumplimiento para abordar diversos requisitos:
Gestión de Riesgos (Art. 9): registran el linaje completo de los datos, lo cual resulta crucial para identificar y mitigar sesgos.
Mantenimiento de Registros (Art. 12): crean un historial inalterable y detallado de cada acción del sistema, generando el rastro de auditoría que exigen los reguladores.
Supervisión Humana (Art. 14): integran monitores configurables para detectar anomalías y activar alertas, facilitando la intervención humana inmediata.
Robustez y Ciberseguridad (Art. 15): permiten medir, rastrear y documentar métricas de rendimiento y resiliencia, e incorporan barreras de protección (guardrails) para prevenir errores y ataques.
Ejemplo de caso de uso: agente de contratación de RRHH
En este ejemplo ficticio, una empresa implementa un agente de IA para evaluar si un candidato debe avanzar a la entrevista, basándose en su currículum y la descripción del puesto. Al tratarse de un sistema de selección de personal, se clasifica como de alto riesgo según el Artículo 6(2) y el Anexo III(4)(a) del Reglamento de IA de la UE.
Medidas de mitigación empleadas:
– Generación de datos sintéticos representativos para reducir sesgos de origen.
– Introducción de un “guardrail” de alucinaciones que detecta y corrige salidas erróneas, con posibilidad de escalado a revisión humana.
– Ajuste fino de un modelo base (por ejemplo, Llama 3.2) para alinearlo con las políticas internas y optimizar costes.
– Enmascaramiento de información personal identificable (PII) durante la fase de producción para evitar filtraciones.
Este caso de uso presenta una herramienta que optimiza la ejecución de procesos desde la ingeniería de datos, facilitando la ingestión de datos privados, la exploración de distribuciones y sesgos mediante tablas interactivas, y la generación automática de grafos para asegurar la trazabilidad.
En la fase de modelado, se traza y depura cada decisión del agente, evaluando métricas como precisión y latencia, mientras que se llevan a cabo experimentos para ajustar finamente los modelos. Además, se implementan «guardrails» que garantizan la coherencia del razonamiento.
En cuanto a la implantación y monitoreo, se genera documentación consolidada para el traspaso a producción e incluye una interfaz de supervisión que permite a expertos revisar y anular decisiones en tiempo real. Esto se complementa con un registro continuo de trazas de decisión y un monitoreo constante de métricas de deriva, fomentando así la mejora continua en la gestión de riesgos.
¿Quieres aprovechar las capacidades de la Inteligencia Artificial en tu empresa? Pónte en contacto con nosotros en consulta@komorebi.ai.